Ο κλαδικός φορέας Energy Storage Europe ζήτησε σημαντικές μεταρρυθμίσεις στο πλαίσιο κυβερνοασφάλειας της Ευρωπαϊκής Ένωσης για τα συστήματα αποθήκευσης ενέργειας με μπαταρίες (BESS)
Η νέα έκθεση της Energy Storage Europe, «Κυβερνοασφάλεια στα Συστήματα Αποθήκευσης Ενέργειας με Μπαταρίες: Ρόλοι, Αρμοδιότητες και Ρυθμιστικά Κενά σε όλη την Αλυσίδα Αξίας», προειδοποιεί ότι τα υφιστάμενα ρυθμιστικά κενά και η ανομοιόμορφη εφαρμογή στα κράτη-μέλη αυξάνουν το κόστος και επιβραδύνουν την ανάπτυξη, ενώ δεν αντιμετωπίζουν επαρκώς τους κινδύνους σε επίπεδο δικτύου.
Ο κλαδικός φορέας χαιρέτισε την εστίαση της Ευρωπαϊκής Επιτροπής στην κυβερνοασφάλεια του ενεργειακού τομέα και υποστηρίζει την κατεύθυνση του Cyber Resilience Act (CRA), του Network Code on Cybersecurity (NCCS) και του προτεινόμενου Cybersecurity Act (CSA) 2.0, εξέφρασε όμως ανησυχίες σχετικά με την πρακτική εφαρμογή τους στην αποθήκευση ενέργειας με μπαταρίες.
Κίνδυνοι σε επίπεδο δικτύου
Η κυβερνοασφάλεια αποτελεί ολοένα και μεγαλύτερη ανησυχία για τις ενεργειακές υποδομές. Πρόσφατα, το πρακτορείο ειδήσεων Reuters μετέδωσε ότι ο CEO του μεγαλύτερου διαχειριστή δικτύου της Ευρώπης, E.On, δήλωσε ότι οι επιθέσεις στα δίκτυα «αυξάνονται σημαντικά».
Στις ΗΠΑ, το Federal Bureau of Investigation (FBI) εξέδωσε τον Ιούλιο ανακοίνωση για τη δημόσια ασφάλεια, προειδοποιώντας ότι «κακόβουλοι κυβερνοπαράγοντες (MCAs) πραγματοποιούν κυβερνοεπιθέσεις με στόχο συσκευές τεχνολογίας λειτουργίας (OT)».
Σύμφωνα με την Energy Storage Europe, παρότι τα BESS δεν είναι εγγενώς πιο ευάλωτα από άλλες τεχνολογίες που συνδέονται με το δίκτυο, ο συνδυασμός στενής κυβερνο-φυσικής σύζευξης, αρχιτεκτονικών με πολλούς προμηθευτές και εξαρτήσεων από τον έλεγχο τρίτων δημιουργεί μια πρόκληση διακυβέρνησης, όπου αστοχίες στο επίπεδο ελέγχου μπορούν να κλιμακωθούν γρήγορα σε περιστατικά που επηρεάζουν τη σταθερότητα του δικτύου.
Με τη δυναμικότητα των BESS να φτάνει σήμερα τα 50 GW στην Ευρώπη και να προβλέπεται να ανέλθει στα 200 GW έως το 2030, ο οργανισμός υποστηρίζει ότι αυτοί οι κίνδυνοι δεν αποτελούν πλέον μεμονωμένες ανησυχίες σε επίπεδο εγκατάστασης, αλλά συστημικές απειλές που απαιτούν μια συνεκτική ρυθμιστική προσέγγιση.
Ο οργανισμός εξήγησε περαιτέρω ότι το υφιστάμενο πλαίσιο της ΕΕ περιέχει σημαντικά κενά ως προς την απόδοση ευθύνης, ιδιαίτερα για παλαιότερα στοιχεία ενεργητικού, αναθέσεις λειτουργίας σε τρίτους, δομές εταιρειών ειδικού σκοπού και κατασκευαστές χωρίς νομική οντότητα στην ΕΕ.
Η διαφορετική εφαρμογή της Οδηγίας της ΕΕ για την Ασφάλεια Δικτύων και Πληροφοριών (NIS2) στα κράτη-μέλη αυξάνει το κόστος συμμόρφωσης και δημιουργεί περιττή πολυπλοκότητα που επιβραδύνει την ανάπτυξη έργων - ένα ιδιαίτερο βάρος για τα BESS, τα οποία κατασκευάζονται σε μεγάλη κλίμακα μέσω ιδιαίτερα τυποποιημένων παγκόσμιων αλυσίδων εφοδιασμού.
Ως απάντηση, η Energy Storage Europe παρουσίασε τέσσερις στοχευμένες δράσεις που θεωρεί απαραίτητες για την αντιμετώπιση αυτών των προκλήσεων:
1.Επανακατάταξη κρίσιμων εξαρτημάτων βάσει του Cyber Resilience Act
Ο οργανισμός ζητά τα συστήματα διαχείρισης μπαταρίας (BMS), τα συστήματα μετατροπής ισχύος (PCS) και τα συστήματα διαχείρισης ενέργειας (EMS) να επανακαταταχθούν ως κρίσιμα προϊόντα βάσει του CRA, μεταφέροντάς τα σε αξιολόγηση συμμόρφωσης από τρίτους.
Αυτό επειδή τα συγκεκριμένα εξαρτήματα ελέγχουν την επιχειρησιακή συμπεριφορά των BESS και αποτελούν την κύρια επιφάνεια επίθεσης για κυβερνοαπειλές.
2.Εναρμόνιση των απαιτήσεων συνδεσιμότητας
Η Energy Storage Europe θέλει η ΕΕ να επιβάλει εναρμονισμένες τεχνικές απαιτήσεις για τη συνδεσιμότητα των BESS σε επίπεδο δικτύου διανομής, τερματίζοντας τις διαμορφώσεις που διαφέρουν ανά αγορά στην Ενιαία Αγορά και δημιουργούν πολυπλοκότητα ως προς τη συμμόρφωση χωρίς αντίστοιχα οφέλη ασφάλειας.
3.Δημοσίευση κοινών κατευθυντήριων γραμμών εφαρμογής
Ο κλαδικός φορέας ζητά κοινές κατευθυντήριες γραμμές εφαρμογής των NIS2 και NCCS, οι οποίες θα αποσαφηνίζουν την αλληλεπικάλυψη μεταξύ των δύο πλαισίων και θα μειώνουν τους διπλούς ελέγχους, οι οποίοι, όπως υποστηρίζει, επιβάλλουν σήμερα διοικητικά βάρη στους φορείς εκμετάλλευσης χωρίς να ενισχύουν τα αποτελέσματα στον τομέα της ασφάλειας.
4.Παροχή έγκαιρης σαφήνειας σχετικά με το πεδίο εφαρμογής της αλυσίδας εφοδιασμού
Η Energy Storage Europe ζητά από την Επιτροπή να παράσχει έγκαιρα σαφήνεια σχετικά με το πεδίο εφαρμογής και τα χρονοδιαγράμματα της CSA 2.0 για την αλυσίδα εφοδιασμού, ώστε να επιτραπεί στους κατασκευαστές και τους φορείς ανάπτυξης έργων να σχεδιάσουν εκ των προτέρων τις στρατηγικές συμμόρφωσης πριν τεθούν σε ισχύ οι επίσημες απαιτήσεις.
Ειδικές ανησυχίες σχετικά με το Cybersecurity Act 2.0
Ειδικά για τον προτεινόμενο Cybersecurity Act 2.0, η Energy Storage Europe ζήτησε από τους νομοθέτες να ορίσουν τον «μη τεχνικό κίνδυνο» με επιχειρησιακή ακρίβεια, με βάση την ιδιοκτησία, τη δικαιοδοσία και την πρόσβαση που επιβάλλεται από το κράτος και όχι αποκλειστικά την τοποθεσία του προμηθευτή.
Ο οργανισμός θέλει να λαμβάνονται υπόψη, όπου αρμόζει, τα τεχνικά και επιχειρησιακά μέτρα μετριασμού, όπως αυτά αποτυπώνονται στα άρθρα 103(1) και 103(2) της προτεινόμενης νομοθεσίας.
Η Energy Storage Europe ζητά επίσης εναρμονισμένη εφαρμογή της CSA 2.0 στα κράτη-μέλη και στους διάφορους τομείς, με ενισχυμένο ρόλο για τον Οργανισμό της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια (ENISA), ο οποίος θα περιλαμβάνει ουσιαστικό δικαίωμα απάντησης για τα επηρεαζόμενα μέρη.
Αξίζει να σημειωθεί ότι ο κλαδικός φορέας ζητά μεταβατικές περιόδους βάσει κινδύνου διάρκειας τουλάχιστον ενός έτους, λαμβάνοντας υπόψη τον κύκλο ζωής των στοιχείων ενεργητικού των BESS, ο οποίος συνήθως κυμαίνεται μεταξύ 15 και 20 ετών και λειτουργούν βάσει πολυετών συμβάσεων.
Μικρότερες μεταβατικές περίοδοι θα μπορούσαν να επιβάλουν την πρόωρη αντικατάσταση εξοπλισμού που λειτουργεί ή να οδηγήσουν σε παραβίαση υφιστάμενων συμβατικών συμφωνιών.
Τέλος, η Energy Storage Europe θέλει η CSA 2.0 να λειτουργεί ως το ενιαίο πλαίσιο αναφοράς για την κυβερνοασφάλεια της αλυσίδας εφοδιασμού, σε συνοχή με το CRA και το άρθρο 21 της NIS2, με τα προσωρινά μέτρα για προμηθευτές υψηλού κινδύνου να παραπέμπουν σε αυτήν αντί να δημιουργούν παράλληλες οδούς συμμόρφωσης.
Ισορροπία μεταξύ ασφάλειας και ανάπτυξης
Οι υπερβολικά περιοριστικές ή ανεπαρκώς συντονισμένες απαιτήσεις κυβερνοασφάλειας θα μπορούσαν να περιορίσουν σημαντικά τη διαθέσιμη τεχνολογία, να αυξήσουν το κόστος και να επιβραδύνουν την ανάπτυξη χωρίς κατ’ ανάγκη να βελτιώνουν τα αποτελέσματα στον τομέα της ασφάλειας.
Η έκκληση της Energy Storage Europe για μια προσέγγιση σε επίπεδο εξαρτημάτων, βασισμένη στον κίνδυνο, αντικατοπτρίζει την άποψη του κλάδου ότι η αποτελεσματική ρύθμιση της κυβερνοασφάλειας θα πρέπει να επικεντρώνει τους πόρους στα συστήματα που ελέγχουν άμεσα τη διασύνδεση με το δίκτυο - BMS, PCS και EMS - αντί να εφαρμόζει ενιαίες απαιτήσεις σε όλα τα στοιχεία μιας εγκατάστασης BESS, ανεξάρτητα από τη σημασία τους για την ασφάλεια.
Η έμφαση του οργανισμού στην εναρμόνιση μεταξύ των κρατών-μελών αναδεικνύει επίσης τη διαρκή πρόκληση στη ρύθμιση της ενέργειας στην ΕΕ: την εξισορρόπηση των αρχών της επικουρικότητας, οι οποίες παρέχουν στα κράτη-μέλη ευελιξία στην εφαρμογή, με την ανάγκη για συνεπείς κανόνες που θα στηρίζουν τις διασυνοριακές επενδύσεις και τις αλυσίδες εφοδιασμού σε τεχνολογίες όπως τα BESS, οι οποίες είναι εγγενώς τυποποιημένες και αποτελούν αντικείμενο διεθνούς εμπορίου.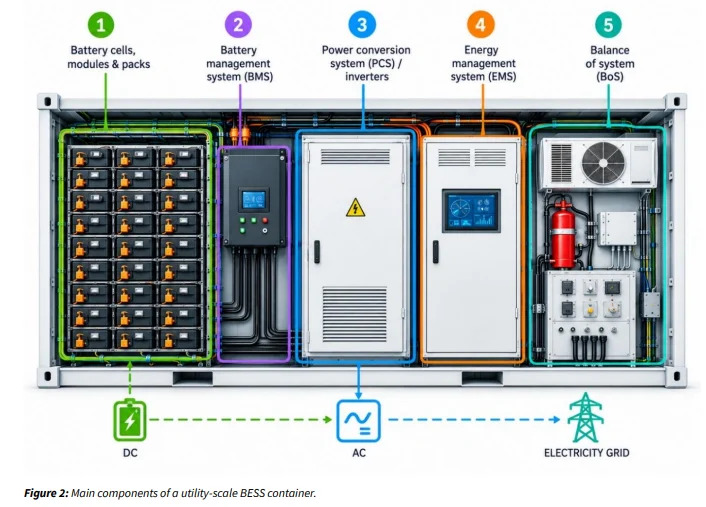
www.worldenergynews.gr